
SPZOZ w Bielsku Podlaskim wzmacnia cyberbezpieczeństwo. Placówka po audycie certyfikacyjnym ISO 27001
13.08.2026
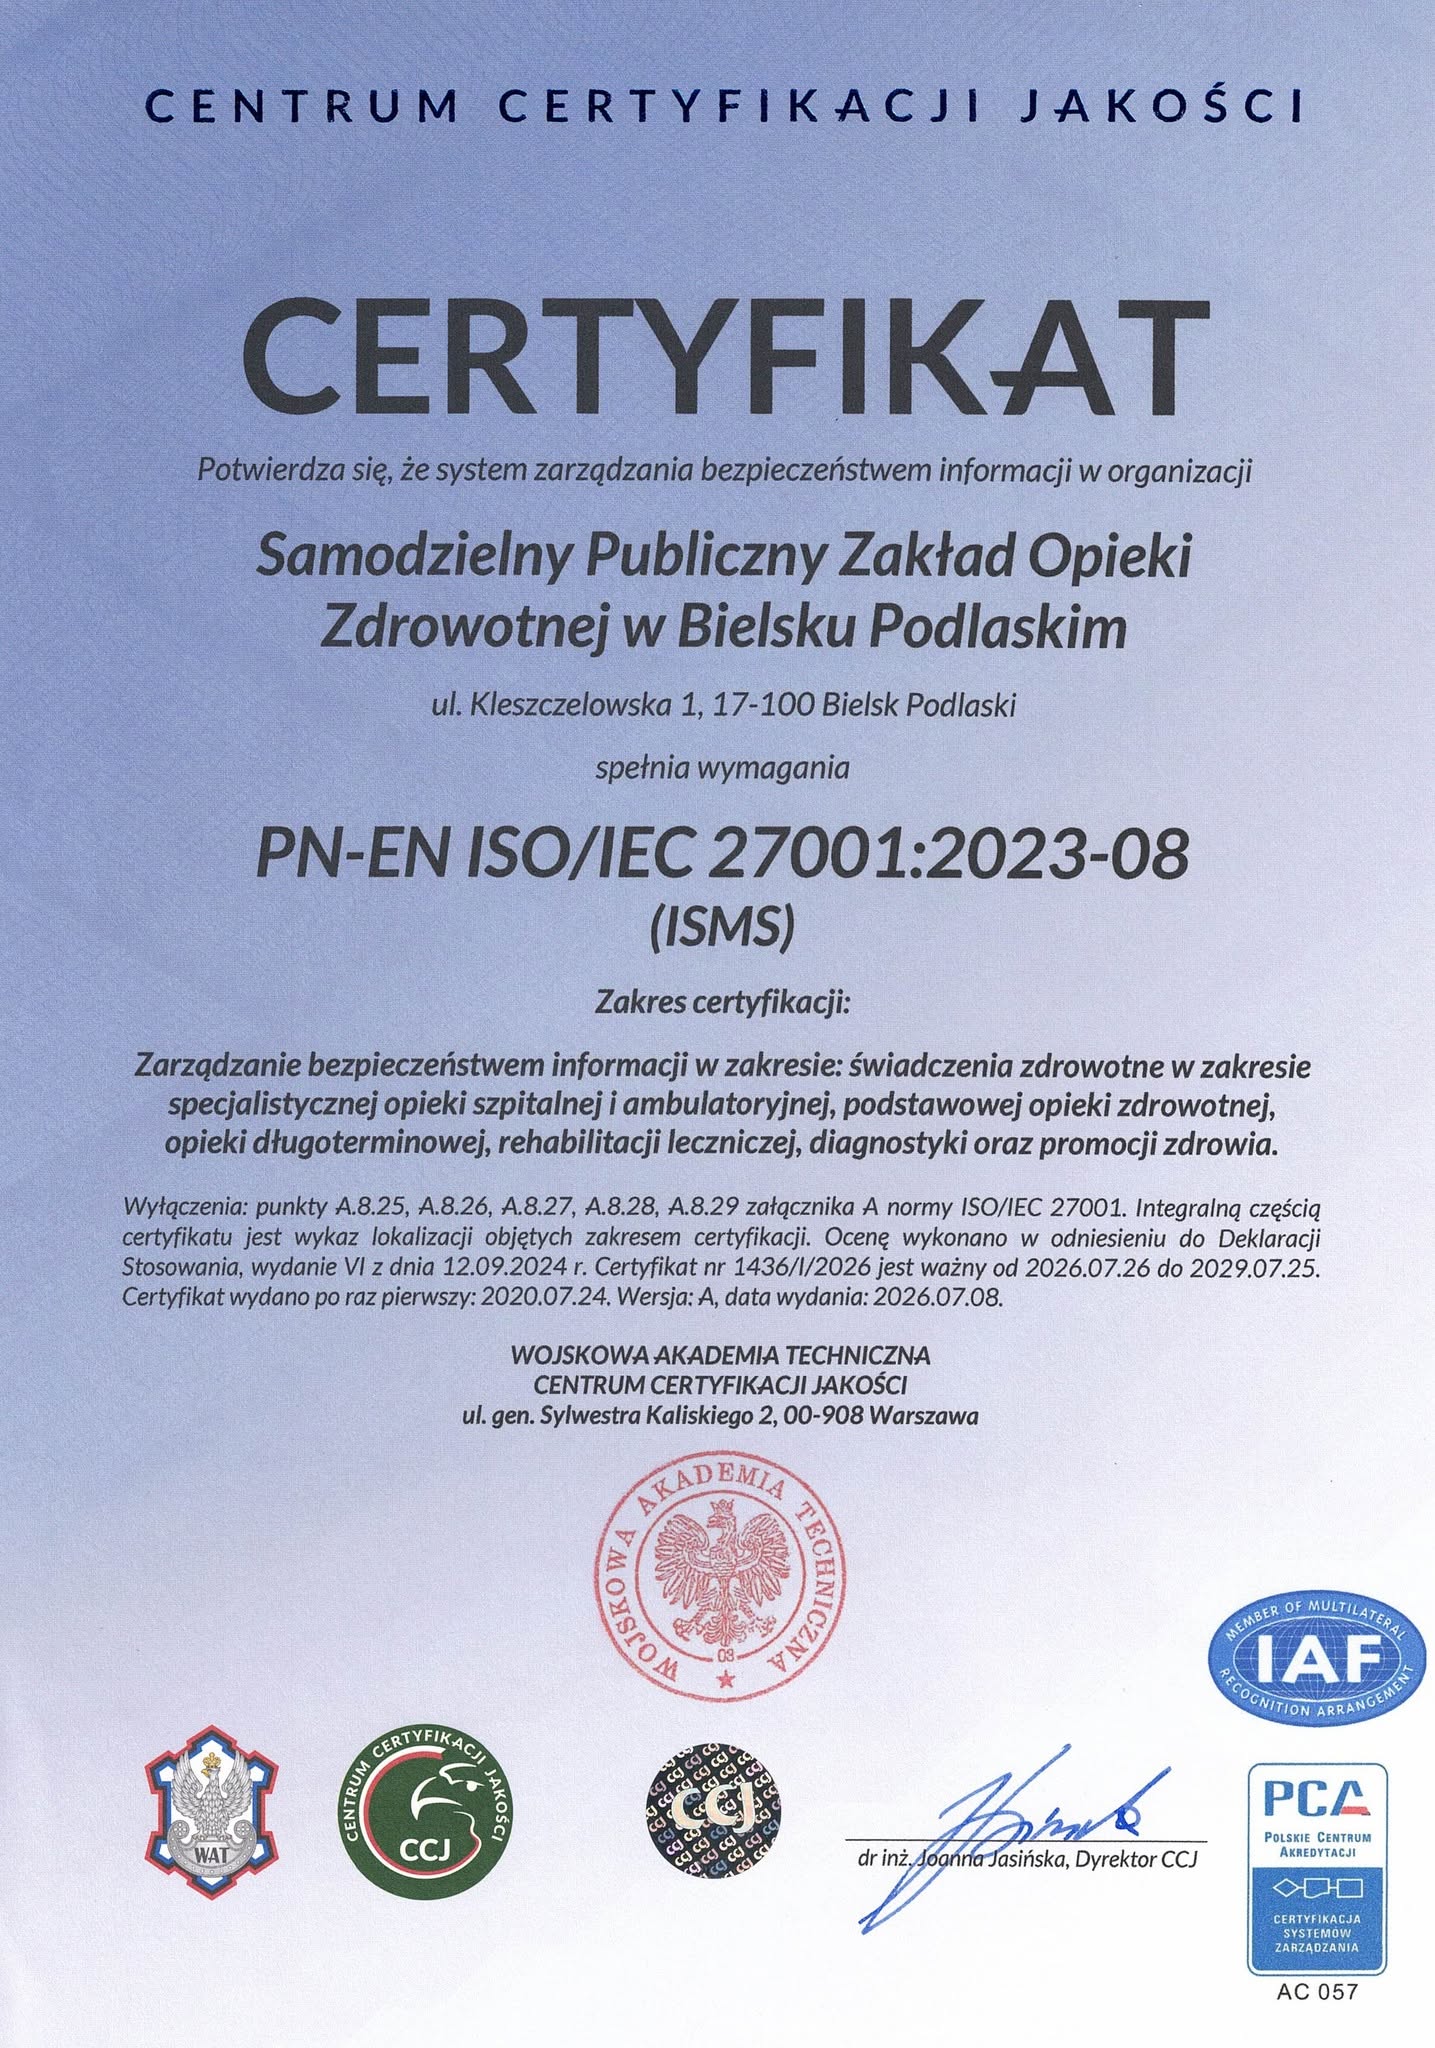
Samodzielny Publiczny Zakład Opieki Zdrowotnej w Bielsku Podlaskim zakończył ważny etap działań związanych z rozwojem bezpieczeństwa informacyjnego i cyfryzacją placówki. 8 lipca 2026 r. zakończony został audit certyfikujący system zarządzania bezpieczeństwem informacji, przeprowadzony pod kątem zgodności z wymaganiami normy PN-EN ISO 27001:2023-08.

W trakcie auditu szczegółowej analizie poddano zarówno dokumentację obowiązującą w szpitalu, jak również stosowane procedury, rozwiązania organizacyjne i techniczne oraz sposób zarządzania bezpieczeństwem informacji. Po zakończeniu oceny auditorzy zarekomendowali wydanie dokumentów certyfikacyjnych potwierdzających zgodność systemu funkcjonującego w SPZOZ w Bielsku Podlaskim z wymaganiami normy oraz przyjętą Deklaracją Stosowania.
Uzyskanie pozytywnego wyniku auditu ma szczególne znaczenie w sektorze ochrony zdrowia, w którym bezpieczeństwo danych jest jednym z podstawowych elementów prawidłowego funkcjonowania jednostki. Szpitale przetwarzają rozległe zbiory informacji, w tym dane medyczne pacjentów, dlatego właściwe zabezpieczenie systemów informatycznych, kontrola dostępu do informacji, zarządzanie ryzykiem oraz przygotowanie procedur reagowania na incydenty mają bezpośrednie znaczenie dla ciągłości pracy placówki.
Inwestycje w cyfryzację dzięki środkom z KPO
Osiągnięcie wymaganego poziomu bezpieczeństwa było możliwe dzięki konsekwentnie prowadzonym działaniom organizacyjnym oraz inwestycjom w infrastrukturę informatyczną. Istotne wsparcie stanowiły środki pozyskane z Krajowego Planu Odbudowy i Zwiększania Odporności.
Przedsięwzięcia realizowane są w ramach inwestycji D1.1.2 „Transformacja cyfrowa opieki zdrowotnej”, obejmującej podniesienie poziomu cyberbezpieczeństwa, cyfryzację dokumentacji medycznej, rozwój e-usług oraz wdrażanie nowoczesnych rozwiązań cyfrowych, w tym wykorzystujących narzędzia z zakresu sztucznej inteligencji.
Dzięki pozyskanemu dofinansowaniu SPZOZ w Bielsku Podlaskim może nie tylko rozwijać system zabezpieczeń, ale również modernizować rozwiązania informatyczne wykorzystywane w codziennej pracy. Zwiększa to odporność placówki na zagrożenia cyfrowe, a jednocześnie tworzy podstawy do dalszego rozwoju elektronicznych usług medycznych oraz sprawniejszego zarządzania dokumentacją.
Wysoki standard bezpieczeństwa informacji
Wdrożenie systemu zgodnego z ISO 27001 plasuje bielski szpital w gronie placówek ochrony zdrowia, które zdecydowały się na kompleksowe i sformalizowane podejście do zarządzania bezpieczeństwem informacji. Jest to szczególnie istotne w przypadku szpitali powiatowych, dla których wdrożenie tak rozbudowanego systemu wymaga zarówno odpowiednich nakładów finansowych, jak i zaangażowania całej organizacji.
Norma ISO 27001 nie odnosi się wyłącznie do zabezpieczeń technicznych. Obejmuje również sposób organizacji pracy, podział odpowiedzialności, ocenę i ograniczanie ryzyka, ochronę zasobów informacyjnych, zarządzanie dostępem oraz systematyczne doskonalenie stosowanych procedur. Z tego względu pozytywny wynik auditu jest potwierdzeniem nie tylko poziomu infrastruktury informatycznej, ale także dojrzałości organizacyjnej placówki w obszarze bezpieczeństwa informacji.
Osiągnięty rezultat jest efektem pracy wielu osób – zarówno zespołów odpowiedzialnych za informatykę i bezpieczeństwo, jak również pracowników poszczególnych komórek organizacyjnych SPZOZ. Przestrzeganie zasad bezpiecznego korzystania z systemów, właściwe postępowanie z dokumentacją i świadomość zagrożeń cyfrowych pozostają bowiem niezbędnym elementem skutecznej ochrony danych.
Zakończenie procesu audytowego stanowi kolejny etap cyfrowej modernizacji SPZOZ w Bielsku Podlaskim i tworzy solidne podstawy do dalszego rozwijania nowoczesnych, bezpiecznych oraz przyjaznych pacjentom usług medycznych.